

Artículo · Pentesting
Escaneo de vulnerabilidades con Vega - Parte I
 Alejandro Canosa Ferreiro 2 min de lectura
Vega es un analizador de vulnerabilidades Open Source que está en su versión 1.0 que nos permite realizar las siguientes funciones:
- Análisis de vulnerabilidades
- Realización de un crawler(copia del sitio web)
- Análisis de contenido
- Modificación manual de paquete HTTP gracias a un proxy.
La herramienta tiene módulos para realizar ataques típicos del OWASP como XSS, SQL Injection, Directorio transversal, URL Injection, detección de errores en la logica del sitio.
Descarga e instalación
Se puede descargar de https://subgraph.com/vega/download/index.en.html
Para la instalación necesitas el JRE 7 y la librería libwebkitgtk-1.0 puedes seleccionar Linux GTK 32 bits o 64 bits según tu arquitectura.

Se descarga y podemos descomprimirlo con unzip en la carpeta personal del usuario actual

Desde el shell para arrancar la aplicación podemos ejecutar /Vega como root

Nos tiene que aparecer una apantalla parecida a esta

Análisis de vulnerabilidades
Para analizar una URL: Scan→Start new Scan
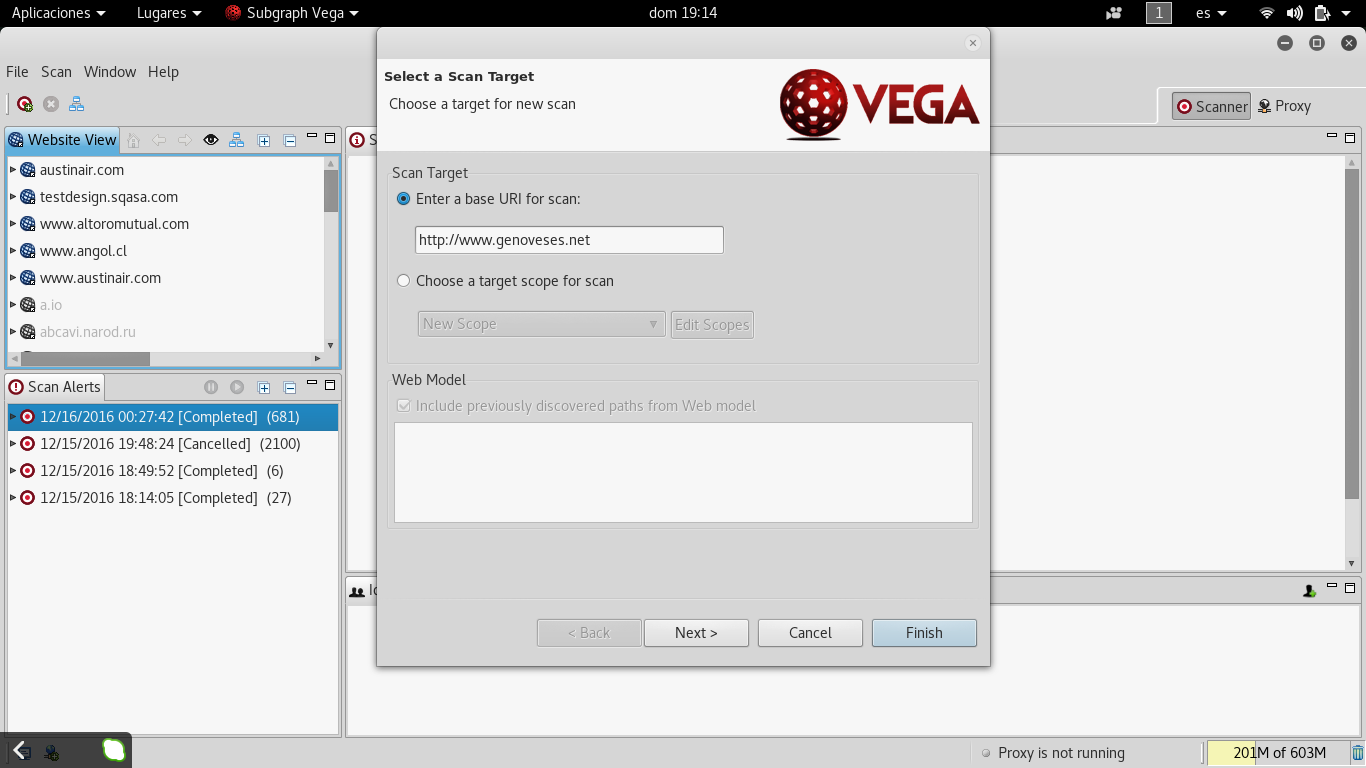
En Select Module to Run seleccionas los módulos que utilizamos para realizar elanálisis que pueden ser Injection Modules y Response Processing Module.
Authentication Option es por si tenemos alguna cookie capturada y en parameter lo dejamos por defecto.
Pulsamos en Finish y comenzará el escaneo.

En WebSite View podemos ver la estructura del sitio web, las páginas que tiene, las imágenes, etc.
En Scan Info podemos ver un resumen de las alertas

En la zona de Scan Alerts podemos pausar el escaneo y volver a activarlo

Al terminar el escaneo podemos ver las alertas en el scan alert , si seleccionamos una en el panel de info scan podemos ver la información de la alerta: él tipo de alerta ,el recurso al que afecta, el contenido del recurso, el riesgo, el impacto de la amenaza y su solución además de una pequeña descripción de la vulnerabilidad.


¿Quieres aprender estas técnicas en profundidad?
Continúa tu ruta con Penetration Testing Student.
Escrito por
Alejandro Canosa Ferreiroamo la seguridad informática y el open source;estoy certificado en COMPTIA SECURITY+


