

Artículo · Pentesting
Usando el exploit eternalblue de la NSA
 Andres Galeano 3 min de lectura
Origen del exploit (Leak):
El 8 de abril el grupo The Shadow Brokers luego de haber ingresado a los sistemas de la NSA, filtro en su Github las herramientas que encontraron.
Dentro de las herramientas filtradas, se encuentra un exploit (EternalBlue) que permite aprovechar una vulnerabilidad en el protocolo SMB versión 1, y de esta manera poder Ejecutar Código Remoto (RCE) sobre la máquina víctima consiguiendo acceso al sistema. Lo bueno de este exploit, es que no es necesario autenticarse para realizar el ataque.
Microsoft Bulletin: MS17-010(Critical)
Common Vulnerabilities and Exposures: CVE-2017-0143
¿Que efecto tuvo esta vulnerabilidad?
El día 12/05 la vulnerabilidad fue utilizada para propagar el Ransomware Wanna Cry , el cual cifraba los datos de compañías, y centros médicos. Al día de hoy existen muchas variantes del Ransomeware.
Informe: Ransomeware Wanna Cry(Eleven Path)
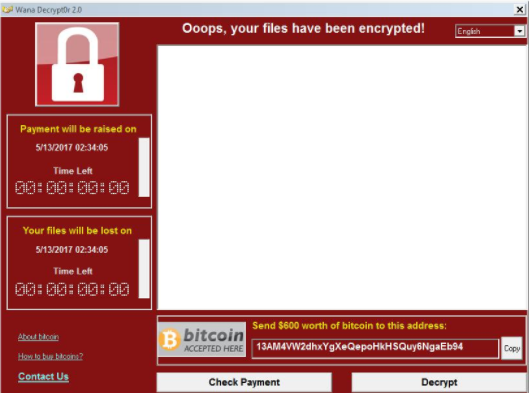
Imagen 1 - Ransomeware Cry
Módulos disponibles:
Hoy en día, en el FrameWork Metasploit existe un módulo oficial para explotar esta vulnerabilidad, con la limitación de que solo puede ser utilizado para atacar sistemas con arquitectura de 64 bits. Por lo que decidí mostrar en este post como se puede explotar tanto los sistemas con arquitectura x86 y x64.
A continuación veremos en orden cronológico los diferentes módulos que existen hoy en día.
Módulo de Sheila Berta/Pablo Gonzalez Perez
Sheila realizó una investigación (16/04) para entender como se utilizaban las herramientas liberadas por The Shadow Brokers. Se enfoco en las siguientes:
- DoublePulsar (Plugin)
- EternalBlue (Exploit)
- FuzzBunch(FrameWork NSA)
Si desean leer en detalle la investigación pueden ver los papers que fueron publicados el día 19/04 en Exploit-DB (Version Español - Version Ingles).
Gracias a la colaboración de Pablo, pudieron crear un módulo para el FrameWork Metasploit el cual permite explotar dicha vulnerabilidad(24/04). Si bien el módulo es solo una integración del exploit original y no un Full Portation, funciona muy bien.
Para integrarlo a Metasploit es necesario tener instalado Wine (32 y 64 bits), aquí les dejo la lista de comandos necesarios para que todo funcione correctamente.
Comandos:
apt-get update -y

apt-get upgrade -y

apt-get install wine -y

apt-get install winetricks -y

dpkg --add-architecture i386 && apt-get update && apt-get install wine32 -y

git clone https://github.com/ElevenPaths/Eternalblue-Doublepulsar-Metasploit

cd Eternalblue-Doublepulsar-Metasploit/

cp eternalblue_doublepulsar.rb /usr/share/metasploit-framework/modules/exploits/windows/smb

mkdir -p /root/.wine/drive_c/
Una vez que hayan configurado todo, podrán utilizar el módulo en el FrameWork Metasploit de la siguiente manera
"use exploit/windows/smb/eternalblue_doublepulsar"
Para especificar la arquitectura del sistema operativo víctima deben modificar la variable target.
En las siguientes imágenes, podrán ver los parámetros utilizados tanto para x86 y x64.

Imagen 2- Configuración x86

Imagen 3 - Configuración x64

Imagen 4 - Resultado x86
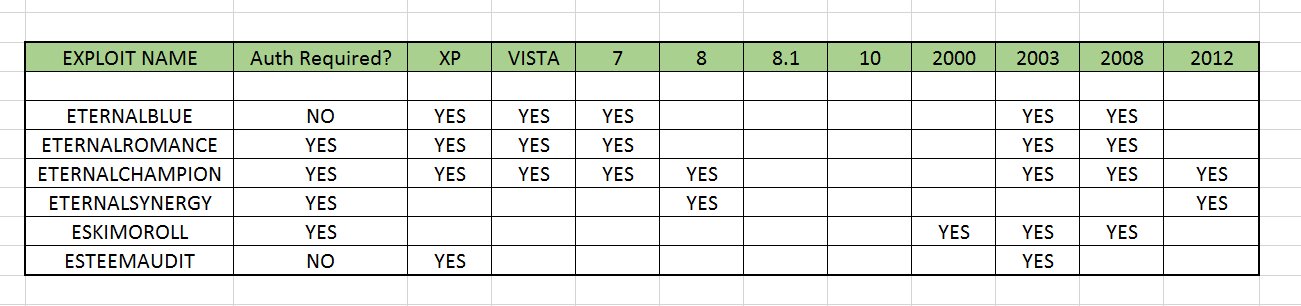
Imagen 5 -Tabla con Sistemas Operativos Testeados por Sheila
Para más detalle pueden visitar estos posts:
Módulo oficial de Metasploit (Creado por zerosum0x0):
Zerosum0x0 comenzó a reversear EternalBlue desde el 15/04 aproximadamente, consiguiendo con éxito el 14/05 tener un módulo 100% programado en Ruby.
En base a que el módulo de Metasploit (modules/auxiliary/scanner/smb/smb_ms17_010), se puede decir que funciona correctamente, pero solo con sistemas operativos arquitectura x64.
Parámetros utilizados:

Imagen 6 - Configuración x64

Imagen 7 - Resultado x64
Seguramente vamos a seguir teniendo noticias sobre esta vulnerabilidad, así que los mantendremos al tanto...
*Nota: Me pareció interesante poner las fechas de los sucesos para que vean todo lo que paso en muy poco tiempo.
¿Quieres aprender estas técnicas en profundidad?
Continúa tu ruta con Penetration Testing Student.
Escrito por
Andres GaleanoConsultor de seguridad informática
Consultor de seguridad informática. Especialista VOIP.


