

Artículo · Programación
Passpie - Multiplataforma de consola para administrar contraseñas
 Omar Jacobo Muñoz Veliz 2 min de lectura
Passpie es una herramienta de línea de comandos para administrar contraseñas desde el terminal con una interfaz colorida y configurable. Use una frase maestra para descifrar las credenciales de inicio de sesión, copiar las contraseñas al portapapeles, sincronizarlas con un repositorio de git, verificar el estado de sus contraseñas y más.
Los archivos de contraseñas se cifran utilizando GnuPG y se guardan en archivos de texto yaml. Passpie soporta Linux, OSX y Windows.
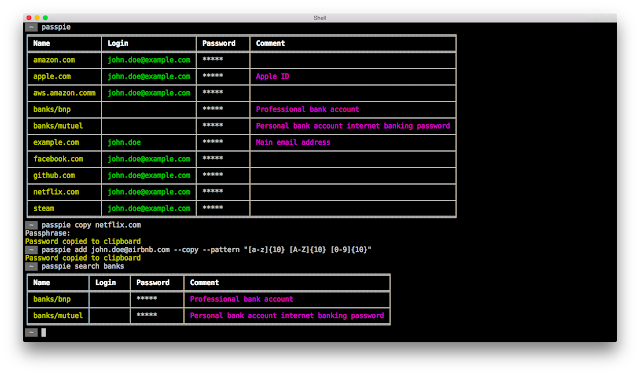
Gestor de usuarios y contraseñas
¿Cómo se ve? Aquí hay un ejemplo de un simple uso de Passpie:
passpie init
passpie add foo@example.com --random
passpie add bar@example.com --pattern "[0-9]{5}[a-z]{5}"
passpie update foo@example --comment "Hello"
passpie
passpie copy foo@example.com
Salidas
=========== ======= ========== =========
Name Login Password Comment
=========== ======= ========== =========
example.com bar ********
example.com foo ******** Hello
=========== ======= ========== =========
Password copied to clipboard
Ejemplos para comandos en remote passpie database: https://github.com/marcwebbie/passpiedb.
Instalación
pip install passpie
Si se usa desde Mac se puede usar homebrew
brew install passpie
Dependencias
Passpie depende de GnuPG para cifrar
Comandos
Usage: passpie [OPTIONS] COMMAND [ARGS]...
Options:
-D, --database TEXT Database path or url to remote repository
--autopull TEXT Autopull changes from remote pository
--autopush TEXT Autopush changes to remote pository
--config PATH Path to configuration file -v,
--verbose Activate verbose output
--version Show the version and exit.
--help Show this message and exit.
Commands:
add: Add new credential to database

complete: Generate completion scripts for shells

config: Show current configuration for shell

copy: Copy credential password to clipboard/stdout

export: Export credentials in plain text import

Import: credentials from path

 init: Initialize new passpie database

list: Print credential as a table

log: Shows passpie database changes history

purge: Remove all credentials from database

remove: Remove credential

reset: Renew passpie database and re-encrypt...

search: Search credentials by regular expressions

status: Diagnose database for improvements

update: Update credential
Leer mas
- Gitter: https://gitter.im/marcwebbie/passpie
- Documentation: http://passpie.readthedocs.org
- FAQ: http://passpie.readthedocs.org/en/latest/faq.html
¿Quieres aprender estas técnicas en profundidad?
Continúa tu ruta con Programación Scripting Python.
Escrito por
Omar Jacobo Muñoz VelizContent at Backtrack Academy
Content Dev en backtrackacademy, auditor de seguridad informatica y desarrollador de software.


