

Artículo · Pentesting a Aplicaciones Web
Zaproxy o Zed Atack Proxy: Escáner de Vulnerabilidades Web
 Samuel Esteban 3 min de lectura
Zaproxy o Zed Atack Proxy es una herramienta de escaneo de vulnerabilidades web desarrollado por la entidad Owasp. Las características principales que posee este escáner son las siguientes:
-
Interceptacion Proxy
-
Spiders tradicionales y AJAX
-
Escáner automatizado
-
Escáner pasivo
-
Navegación forzada
-
Fuzzer
-
Certificados SSL dinámicos
-
Soporte de tarjetas inteligentes y certificados digitales de clientes
-
Apoyo tomas Web
-
Soporte para una amplia gama de lenguajes de script
-
Plug-n-Hack apoyo
-
El soporte de autenticación y la sesión
-
Potente API basada en REST
-
Opción Automático actualización
-
Integrado y creciente mercado de los complementos

Zaproxy
Como es posible visualizar en la imagen anterior, la estructura de la herramienta es amigable, de tal manera que el campo que nos interesa es “Url a atacar”, en este campo debemos añadir nuestro sitio web objetivo para posteriormente ser auditado. Cabe mencionar que la url siempre deberá ser ingresada junto con su protocolo respectivo (http o https). Para efectos de prueba, utilizaremos el sitio web http://testphp.acunetix.com/ , este sitio web está desarrollado para ser auditado en forma de prueba, una vez añadido el sitio seleccionamos la opción, atacar y esperamos a que el escaneo finalice.

Análisis de vulnerabilidades con Zaproxy
Se realizó el escaneo al sitio web, en el primer recuadro se puede visualizar que es posible obtener las peticiones enviadas al servidor y su respectiva respuesta, esto es muy útil que se puede obtener información sensible sobre el objetivo en cuestión, además esta herramienta puede ser utilizada como proxy para poder interceptar las peticiones y manipularlas a nuestro antojo. En el recuadro inferior es posible visualizar que tenemos una serie de ítems (post ataque).
Historia: en este ítem podemos visualizar el estado del sitio web, el método de conexión que está utilizando (POST, GET, etc.)

Item Historia
Buscar: en el ítem buscar es posible manejar la búsqueda e información relacionada a las peticiones enviadas hacia el servidor, esto es útil si utilizamos Zaproxy como proxy, ya que por ejemplo si tenemos la herramienta configurada como proxy con el navegador, y navegamos dentro del browser, podremos realizar una búsqueda por peticiones, búsqueda de cabeceras, etc.

Ítem Busca
Alertas: en este ítem, podremos visualizar las vulnerabilidades detectadas en el escaneo, la particularidad de este ítem es que muestra en detalle de la vulnerabilidad detectada, así como su respectiva respuesta, además nos muestra el nivel de criticidad y las recomendaciones para mitigar dichas vulnerabilidades.

Ítem Alerta
Salida: en esta parte nos muestra la respuesta de cada petición que fue generada por el proxy y el browser.

Ítem Salida
Spider: el spider nos permite realizar un proceso de crawling sobre el objetivo, en otras palabras nos permite realizar un descubrimiento de los recursos del aplicativo para posteriormente ser auditados.

Ítem Spider
Escaneo Activo: finalmente tenemos el ítem escaneo activo, este ítem nos permite realizar el proceso de auditoría post crawling, aquí podremos ver el detalle de lo que la herramienta Zaproxy está realizando en el proceso de auditoría del sitio web, nos muestra la cantidad de peticiones que se están generando, además podemos ver el porcentaje de avance del escaneo.
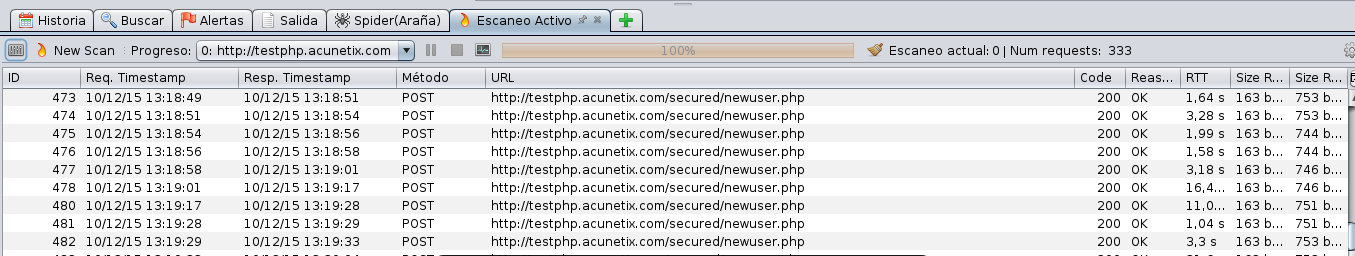
Ítem Escaneo Activo
Zaproxy es una herramienta muy poderosa para realizar Pentesting Web, sin embargo siempre es recomendable que una vez que detectes un fallo, revisarlo de forma manual para descartar falsos positivos.
¿Quieres aprender estas técnicas en profundidad?
Continúa tu ruta con Web Application Testing.


